
Europol desmantela rede de malwares e apreende 235 servidores e 257 domínios
A Europol anunciou (12) a Operação Endgame contra redes de malwares, apreendendo 235 servidores e 257 domínios.
Segundo a Livecoins, a Europol anunciou (12) mais uma ação da Operação Endgame, focada no combate a crimes cibernéticos. No total, 235 servidores e 257 domínios foram apreendidos pelas autoridades.
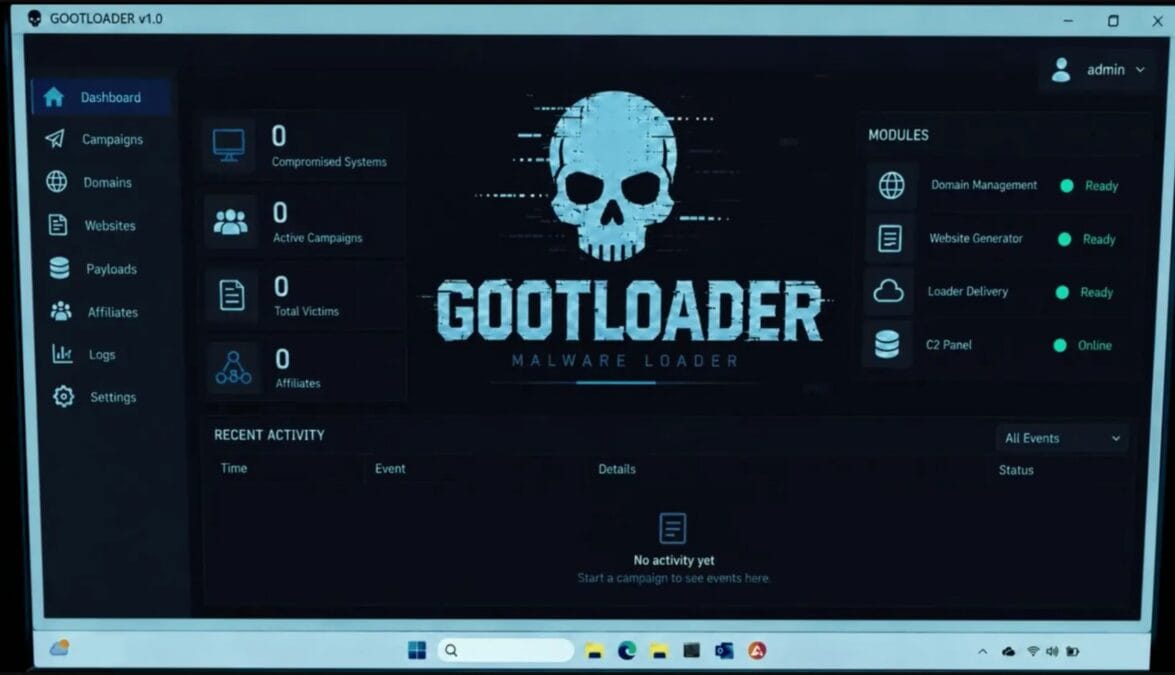
Os alvos desta operação foram os malwares Gootloader, CastelRAT e StealC. A Europol já havia realizado, em junho deste ano, ações contra o StealC, bem como contra os malwares SocGholish e Amadey.
As autoridades disponibilizarão dados das vítimas em sites como HaveIBeenPwned, servindo de alerta aos afetados.
A ação contou com o apoio de autoridades da Alemanha, Bulgária, Canadá, EUA, Moldávia, Países Baixos, Polônia e Reino Unido.
“A operação teve como alvo modelos de “cibercrime como serviço”, nos quais essas ferramentas possibilitavam a prática de outros crimes, como ataques de ransomware e roubo de dados.” (em tradução livre)
O Gootloader é um dropper/loader distribuído por meio de documentos jurídicos falsos em sites comprometidos, usado para instalar ransomware e outros malwares. Neste caso específico, a Europol derrubou 14 servidores e 218 domínios, além de corrigir 681 sites infectados.
O CastelRAT é um trojan de acesso remoto (RAT) que permite o controle dos computadores infectados. Foram apreendidos 120 servidores e 39 domínios ligados a esse malware.
O StealC, já alvo de outra operação da Europol, é apresentado como um dropper. Foram desmantelados 102 servidores ligados à ameaça.
A Europol identificou 6,4 milhões de credenciais de vítimas.
“Os dados das vítimas serão disponibilizados por meio das plataformas HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation e NL-NCSC, para alertar as vítimas sobre o roubo de credenciais causado pelo malware CastleRAT. Usuários do WordPress são aconselhados a atualizar suas credenciais, habilitar a autenticação multifator e corrigir vulnerabilidades.” (em tradução livre)
Com a divulgação dos dados, as autoridades esperam que usuários e organizações adotem medidas de segurança para mitigar os riscos decorrentes do roubo de credenciais.
Fontes
Esta matéria foi redigida com apoio de inteligência artificial a partir das fontes citadas e conferida por verificação automática.
Conteúdo informativo. Não é recomendação de investimento.
Avisar erro nesta matéria