Hackers expõem dados de cerca de 27 mil pedidos de hardware wallets da Trezor via Skladon
Hackers acessaram os sistemas da Skladon e, em 7 de novembro, provavelmente exportaram informações de cerca de 27 mil pedidos de hardware-wallets da Trezor.
O contador “dias desde a última violação de terceiros” da Trezor foi reiniciado para zero novamente, segundo o Decrypt.
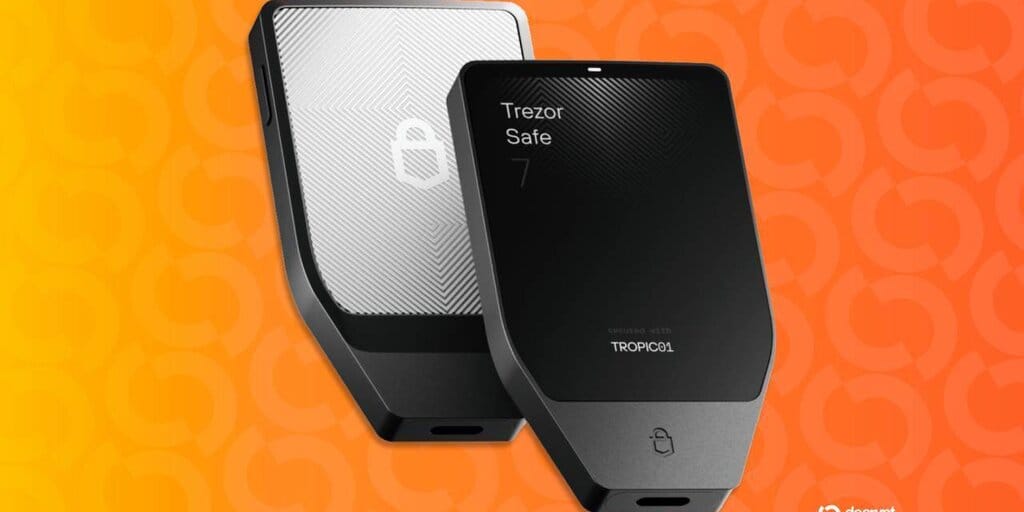
Desta vez, hackers acessaram os sistemas do parceiro de envio Skladon e provavelmente exportaram informações relacionadas a cerca de 27.000 pedidos de hardware-wallet, de acordo com uma divulgação da empresa publicada.
A intrusão ocorreu em 7 de novembro, mas a Skladon só notificou a Trezor em 15 de novembro. Os registros expostos abrangem pedidos realizados entre 9 de agosto e 7 de novembro, incluindo nome completo dos clientes, números de telefone, endereços de entrega e de e-mail, além dos produtos adquiridos e seus preços.
A Trezor afirmou que seus próprios sistemas não foram comprometidos e que nenhum backup de carteira, PIN ou frase-senha foi envolvido. A violação, por si só, não permite que um invasor mova as moedas de um comprador, mas fornece uma combinação potencialmente perigosa: um endereço residencial e a comprovação de que alguém adquiriu um dispositivo destinado a armazenar cripto.
O incidente mais recente segue um ataque ao parceiro de envio em agosto e uma violação de provedor de e-mail em setembro, totalizando três incidentes de segurança de terceiros em pouco mais de três meses.
A Trezor informou que alguns clientes já relataram ligações telefônicas fraudulentas. Criminosos podem citar o modelo exato e o preço de uma carteira para tornar uma chamada, mensagem de texto ou carta não solicitada aparentemente legítima, ou usar um endereço residencial para identificar alguém que possua criptomoedas.
Em agosto, o provedor logístico ShipMonk sofreu uma violação que, inicialmente, parecia afetar menos de 14.000 clientes da Trezor. Uma investigação atualizada revelou registros de mais 67.000 compradores dos EUA entre 2019 e 2021 que a ShipMonk manteve, apesar das garantias de que haviam sido excluídos, elevando o total para 80.689 pessoas.
Em setembro ocorreu outro incidente, desta vez no provedor de e-mail marketing Brevo. Hackers utilizaram o canal de e-mail legítimo da Trezor para distribuir um aviso de segurança falso, incentivando os destinatários a instalar um aplicativo que solicitava os backups de suas carteiras. A Trezor informou posteriormente que 347.149 endereços de e-mail foram exportados.
Esses não foram os primeiros atritos da Trezor com o problema. Um ataque interno ao Mailchimp visou usuários da Trezor em 2022, e uma violação em 2024 de seu portal de suporte externo expôs os dados de contato de até 66.000 pessoas.
As consequências podem ir além do spam na caixa de entrada. Em fevereiro, cartas falsas foram enviadas a proprietários de hardware-wallet, contendo a marca Trezor, hologramas e códigos QR que direcionavam a sites de phishing.
Quando questionada sobre o motivo de um pedido da loja oficial da Trezor envolver uma empresa externa, a Trezor respondeu que se trata basicamente de uma questão logística, e não tecnológica. “Empresas do nosso porte e alcance global não conseguem operar de forma eficiente sem prestadores de serviços terceirizados”, afirmou a empresa em resposta a um comentário no X.
A empresa afirmou que a Skladon possuía apenas as informações necessárias para a entrega dos pacotes, e que gerenciar todas as etapas da distribuição global internamente não seria realista.
A Trezor informou que a Skladon não realiza envios para os Estados Unidos, portanto compradores americanos não foram impactados por esse incidente. Clientes afetados foram notificados quando possível, embora algumas pessoas que fizeram pedidos entre 9 e 14 de agosto possam não receber e-mail, pois a Trezor já havia anonimizado seus registros.
A empresa passou a oferecer retirada anônima em lockers ou pontos de coleta em 18 países europeus, permitindo que os compradores não forneçam endereço residencial. Também está trabalhando para reduzir o período de retenção dos dados de pedidos de 90 para 45 dias, e afirma que os parceiros de envio deverão seguir a mesma política.
A Trezor recomenda que os clientes ignorem ligações e mensagens inesperadas sobre seus pedidos, verifiquem eventuais dúvidas por meio do site oficial de suporte e nunca compartilhem o backup da carteira. A empresa notificou a autoridade de proteção de dados, mas ainda não revelou como os invasores acessaram os sistemas da Skladon.
Fontes
Esta matéria foi redigida com apoio de inteligência artificial a partir das fontes citadas e conferida por verificação automática.
Conteúdo informativo. Não é recomendação de investimento.
Avisar erro nesta matéria