
Binance CSO alertou sobre tática de hack de US$ 6,3 bilhões meses antes do ataque
A Binance perdeu US$ 6,3 bilhões em um hack e, meses antes, seu CSO Jimmy Su alertou que entrevistas de emprego falsas poderiam ser usadas pelos atacantes para comprometer dispositivos da empresa, segundo o Cointelegraph.
Segundo o Cointelegraph, meses antes da Binance perder US$ 6,3 bilhões em um hack, seu chief security officer (CSO) descreveu como uma entrevista de emprego falsa poderia dar aos invasores um ponto de apoio dentro da exchange – método que se assemelha ao usado posteriormente no ataque.
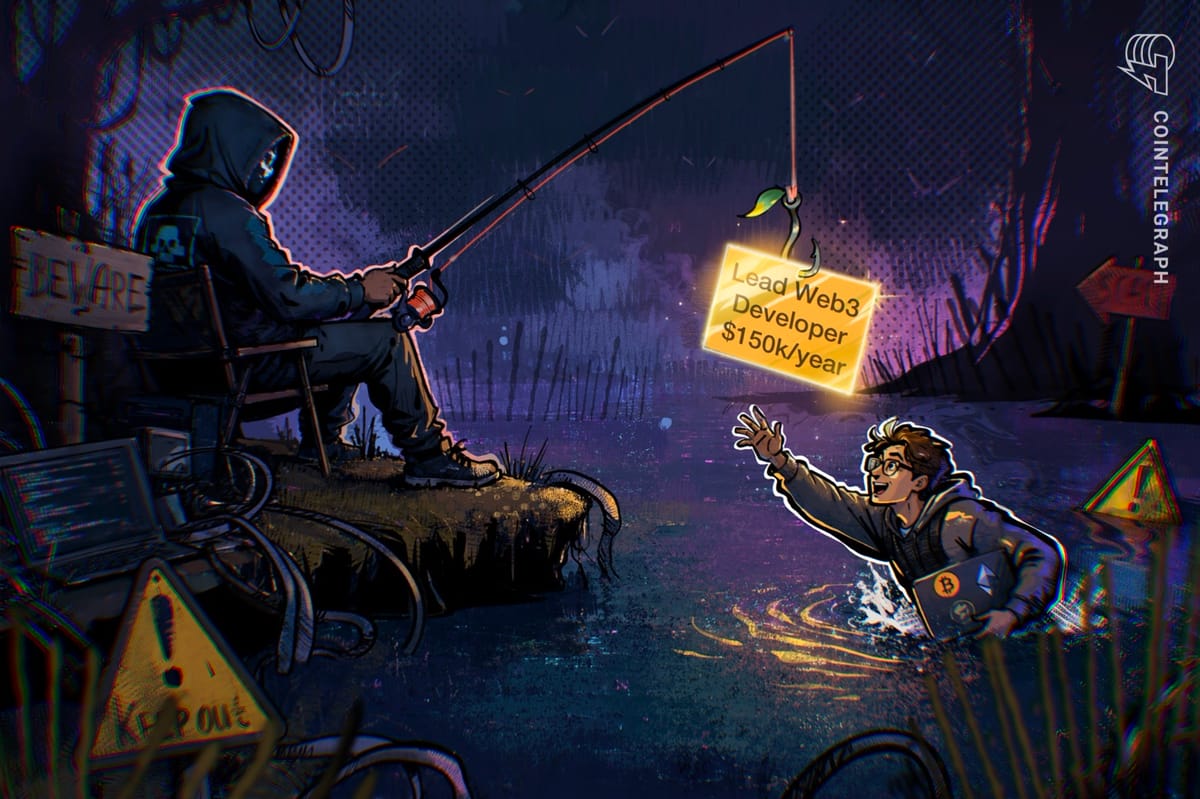
Em entrevista realizada em julho sobre a resposta da Binance ao aumento das ameaças de segurança, Jimmy Su afirmou que entrevistas de emprego falsas são “algo com que nos preocupamos muito internamente”, explicando que os atacantes podem adaptar uma oferta de trabalho a um funcionário e convencê-lo a executar código como parte de uma avaliação técnica.
“E, uma vez que isso é executado, o dispositivo fica comprometido e então eles podem começar a coletar credenciais”, disse Su.
O alerta detalhado de Su sobre avaliações de codificação maliciosas não foi incluído na cobertura de julho do Cointelegraph, mas ganha nova relevância após o maior hack da história das exchanges de cripto.
Em setembro, um engenheiro de software da Binance baixou uma tarefa de codificação maliciosa em seu computador de trabalho durante uma entrevista de emprego falsa; o comprometimento fez parte de um ataque de múltiplas etapas que culminou no roubo de outubro, de acordo com a investigação preliminar da Binance.
Durante a entrevista, Su também antecipou por que ferramentas de segurança poderiam não detectar a armadilha, explicando que uma avaliação técnica pode envolver etapas aparentemente legítimas, como o download de um repositório de código do GitHub.
“Cada etapa é realmente legítima por si só. Então, muitas das ferramentas antivírus podem não conseguir detectá-las e sinalizá-las”, afirmou Su.
A investigação da Binance descreveu uma falha de detecção semelhante, afirmando que o processo de configuração da tarefa executou malware que evadiu as ferramentas de segurança de endpoint por meio de ofuscação e outras técnicas de evasão.
Su declarou que a responsabilidade da Binance é conter o risco quando funcionários buscam oportunidades externas em computadores da empresa.
“Claro que os funcionários podem explorar oportunidades externas. O que nos preocupa é que façam isso no dispositivo da empresa”, disse ele, acrescentando que, se um funcionário cair em uma entrevista falsa, “a responsabilidade está conosco para detectar e impedir a execução real desse código” (em tradução livre).
A Binance já testava seus funcionários contra recrutadores falsos; o time interno de red team realiza simulações mensais de phishing há três a quatro anos, oferecendo treinamento corretivo para quem falha.
“No início, a higiene de segurança deixava muito a desejar. Mas depois desse tempo, a empresa melhorou significativamente”, comentou Su.
Kevin Gibson, da empresa de recrutamento Proof of Search, explicou ao Cointelegraph que a ameaça está mudando a forma como alguns empregadores de cripto avaliam candidatos, com clientes exigindo cada vez mais saber se os candidatos foram encontrados pessoalmente.
“Um número de nossos clientes agora nos pergunta diretamente se já encontramos o candidato pessoalmente”, disse Gibson, acrescentando que candidatos que se encontram pessoalmente com um recrutador terceirizado têm vantagem.
Funcionários, como no caso da Binance, também podem se tornar alvos; “No cripto, uma oferta de emprego duvidosa ou uma ‘ligação rápida’ pode ser o primeiro passo de um golpe de multimilhões de dólares”, afirmou Gibson.
A Binance informou que bloqueou 57 ameaças cibernéticas suspeitas ligadas à Coreia do Norte até agora este ano, o que equivale a aproximadamente um ataque a cada cinco dias.
Após o ataque de outubro, a Binance declarou ter endurecido os controles de dispositivos, reconstruído os sistemas de carteiras afetados e as ferramentas internas de IA, fortalecido os controles de acesso e revogado credenciais comprometidas.
A empresa também afirmou que está aumentando o investimento em proteção de endpoint e segurança do ambiente de desenvolvimento, além de contar com especialistas independentes em cibersegurança para revisar o incidente, mantendo alguns detalhes técnicos confidenciais.
Fontes
Esta matéria foi redigida com apoio de inteligência artificial a partir das fontes citadas e conferida por verificação automática.
Conteúdo informativo. Não é recomendação de investimento.
Avisar erro nesta matéria